En los casos más conocidos de datos confidenciales filtrados a través de ChatGPT y chatbots parecidos, los datos salieron de una de tres maneras: alguien los pegó, quedó una copia guardada en un sitio que el usuario había olvidado, o una función para compartir los hizo públicos. Un fallo de software del proveedor es la cuarta vía, más rara. Cada vía tiene su propio hábito que la evita, y los casos de abajo muestran cuál.
Personas que pegaron material confidencial
Samsung, 2023. En marzo de 2023, ingenieros de la división de semiconductores de Samsung introdujeron datos de la empresa en ChatGPT en tres ocasiones, según Economist Korea, como recogió CIO Dive. Uno pegó código fuente defectuoso de un programa de base de datos de mediciones y pidió que lo corrigiera. Otro pegó código para identificar equipos defectuosos y pidió que lo optimizara. Un tercero pasó a texto la grabación de una reunión y le pidió a ChatGPT el acta. Según la información, Samsung limitó después cada instrucción a 1024 bytes.
El 2 de mayo de 2023, Samsung confirmó a CNBC que restringía temporalmente la IA generativa en los ordenadores de la empresa. Bloomberg había informado del memorando interno que anunciaba la medida.
Nadie entró en ningún sistema. Los empleados enviaron los datos a un servicio ajeno a la empresa, y eso bastó para que salieran.
El director en funciones de CISA, 2025. El 27 de enero de 2026, Politico informó, citando a cuatro funcionarios del Departamento de Seguridad Nacional, de que Madhu Gottumukkala, director en funciones de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU., subió a la versión pública de ChatGPT en el verano de 2025 documentos de contratación marcados como «solo para uso oficial». Según la información, ninguno de los archivos era clasificado. Las subidas activaron alertas de seguridad automáticas. Le habían concedido una excepción para usar ChatGPT mientras la aplicación estaba bloqueada para el resto del personal del Departamento.
La lección es la misma que en Samsung. Una etiqueta en un documento no impide que nadie lo pegue. Lo que lo impide es una regla sobre qué herramienta puede recibir qué datos y la costumbre de comprobarlo antes de pegar.
Un fallo mostró los datos de un usuario a otro
El 20 de marzo de 2023, OpenAI desconectó ChatGPT. En su análisis posterior, la empresa dijo que un fallo en redis-py, una biblioteca de código abierto, había permitido a algunos usuarios ver los títulos de los chats de otros usuarios activos. El primer mensaje de una conversación nueva también podía haber aparecido en el historial de otra persona.
El mismo fallo pudo dejar a la vista los datos de pago del 1,2 % de los suscriptores de ChatGPT Plus que estuvieron activos durante un intervalo de nueve horas: nombre, correo, dirección de facturación, tipo de tarjeta, los cuatro últimos dígitos del número de tarjeta y la fecha de caducidad. OpenAI dijo que los números completos de tarjeta nunca quedaron expuestos.
Diez días después, la autoridad italiana de protección de datos, el Garante, ordenó una limitación temporal del tratamiento de datos de usuarios italianos por parte de OpenAI. Citó la brecha, la falta de información a los usuarios, la falta de base jurídica para entrenar con datos personales y la ausencia de verificación de edad. En diciembre de 2024 el Garante multó a OpenAI con 15 millones de euros al concluir, entre otras cosas, que OpenAI no le había notificado la brecha de marzo de 2023. El Tribunal de Roma estimó el recurso de OpenAI contra esa decisión en una sentencia publicada el 18 de marzo de 2026, según una nota que el Garante añadió a la misma página.
Es el único caso de la lista en el que el usuario no hizo nada mal. Un fallo así no se puede evitar desde tu lado. Solo puedes decidir qué hay en tus chats cuando ocurre.
Chats compartidos que aparecieron en Google
ChatGPT permite crear un enlace a una conversación y enviárselo a alguien. Durante un tiempo, el cuadro de diálogo para compartir tenía además una casilla, «Make this chat discoverable», que permitía a los buscadores indexar el chat. El 30 de julio de 2025, Fast Company informó de que miles de conversaciones compartidas de ChatGPT aparecían en los resultados de Google, algunas con datos personales.
Al día siguiente, el director de seguridad de la información de OpenAI, Dane Stuckey, escribió en X que OpenAI había retirado la opción, y la calificó de experimento breve que «creaba demasiadas ocasiones para que la gente compartiera sin querer cosas que no pretendía». Dijo que OpenAI también trabajaba para quitar el contenido indexado de los buscadores. La función era opcional, como señaló TechCrunch: un chat solo se hacía público si el usuario creaba un enlace y marcaba la casilla.
Todos los usuarios afectados habían marcado la casilla. Pero un enlace para compartir es una copia pública del chat, y la gente no lo veía así al crearlo.
Chats guardados que acabaron como prueba
The New York Times v. OpenAI, 2025. El 13 de mayo de 2025, en el caso de derechos de autor presentado por The New York Times y otros medios, la jueza federal Ona Wang (Magistrate Judge) ordenó a OpenAI conservar los registros de respuestas que de otro modo se borrarían. Como explicó OpenAI, esto abarcaba los chats borrados de ChatGPT de usuarios de Free, Plus, Pro y Team y los datos de la API, que normalmente salen de sus sistemas en 30 días. ChatGPT Enterprise, ChatGPT Edu y los clientes de la API con Zero Data Retention no se vieron afectados.
La obligación terminó el 26 de septiembre de 2025 en virtud de un acuerdo entre las partes que el tribunal aprobó el 9 de octubre. Los registros ya conservados siguieron conservados, salvo los del Espacio Económico Europeo. OpenAI dice que sigue guardando datos limitados de abril a septiembre de 2025 a petición de los demandantes. Por otra parte, el tribunal ordenó a OpenAI entregar a los demandantes una muestra de 20 millones de registros desidentificados de ChatGPT de consumo; el juez Sidney Stein confirmó esa orden el 5 de enero de 2026.
Estos chats no se publicaron. Aun así, un chat que el usuario había borrado se guardó durante meses por un pleito en el que el usuario no era parte. «Borrar» describe la política habitual del proveedor, y un tribunal puede suspender esa política.
United States v. Heppner, 2026. Este caso tenía que ver con Claude, no con ChatGPT, pero el razonamiento vale para cualquier chatbot de consumo. Un acusado en un proceso penal federal había usado la versión de consumo de Claude para preparar informes sobre su defensa y después los compartió con sus abogados. El 17 de febrero de 2026, el juez Jed Rakoff, del Distrito Sur de Nueva York, explicó por escrito por qué esos documentos no estaban protegidos ni por el secreto profesional entre abogado y cliente ni por la doctrina del work product. Claude no es un abogado. Los chats no eran confidenciales, porque la política de privacidad de Anthropic le permitía revelar datos a terceros, incluidas las autoridades públicas. Y sus abogados no le habían indicado que usara la herramienta.
El tribunal lo describió como una cuestión que se planteaba por primera vez. Es una decisión de un único tribunal de distrito en un solo país, y otros tribunales pueden razonar de otra forma. Si asesoras a clientes o trabajas bajo secreto profesional, pregunta a un abogado de tu jurisdicción qué significa para tu práctica.
Los seis casos en una tabla
| Incidente | Qué se filtró | Mecanismo | Lección |
|---|---|---|---|
| Samsung, marzo de 2023 | Código fuente, la transcripción de una reunión | Lo enviaron personas | Pegar es enviar |
| Director en funciones de CISA, verano de 2025 | Documentos marcados como «solo para uso oficial» | Lo enviaron personas | Una etiqueta no impide pegar; una regla sobre herramientas sí |
| Caída de ChatGPT, marzo de 2023 | Títulos de chats de otros usuarios, algunos datos de pago de Plus | Fallo del proveedor | Lo que enviaste es lo que un fallo puede dejar a la vista |
| Chats compartidos indexables, julio de 2025 | Conversaciones que los usuarios habían compartido | Función para compartir | Un enlace para compartir es una copia pública |
| NYT v. OpenAI, de mayo a septiembre de 2025 | Chats borrados conservados, una muestra desidentificada entregada | Almacenamiento | Borrado es una política, y un tribunal puede suspenderla |
| US v. Heppner, febrero de 2026 | Los chats de un acusado, al alcance de la fiscalía | Almacenamiento | Los chats de IA de consumo pueden no estar protegidos por el secreto profesional |
El patrón y un hábito para cada parte
Solo un caso de la lista fue un fallo. El resto se redujo a qué envió la gente, dónde se guardaron las copias y qué compartió.
Almacenamiento: conoce tus ajustes y tu plan. Comprueba si tus chats se usan para entrenar, cuánto tiempo se guarda el historial y qué hace el borrado. Ten en cuenta que en la orden del NYT los planes de empresa y el uso de la API sin retención recibieron un trato distinto que las cuentas de consumo. Nuestra guía sobre los ajustes de datos en ChatGPT, Claude y Gemini indica dónde está cada ajuste en octubre de 2026.
Compartir: trata un enlace para compartir como una publicación. Antes de crearlo, lee el chat como si fuera a leerlo un desconocido. Borra los enlaces que ya no necesites.
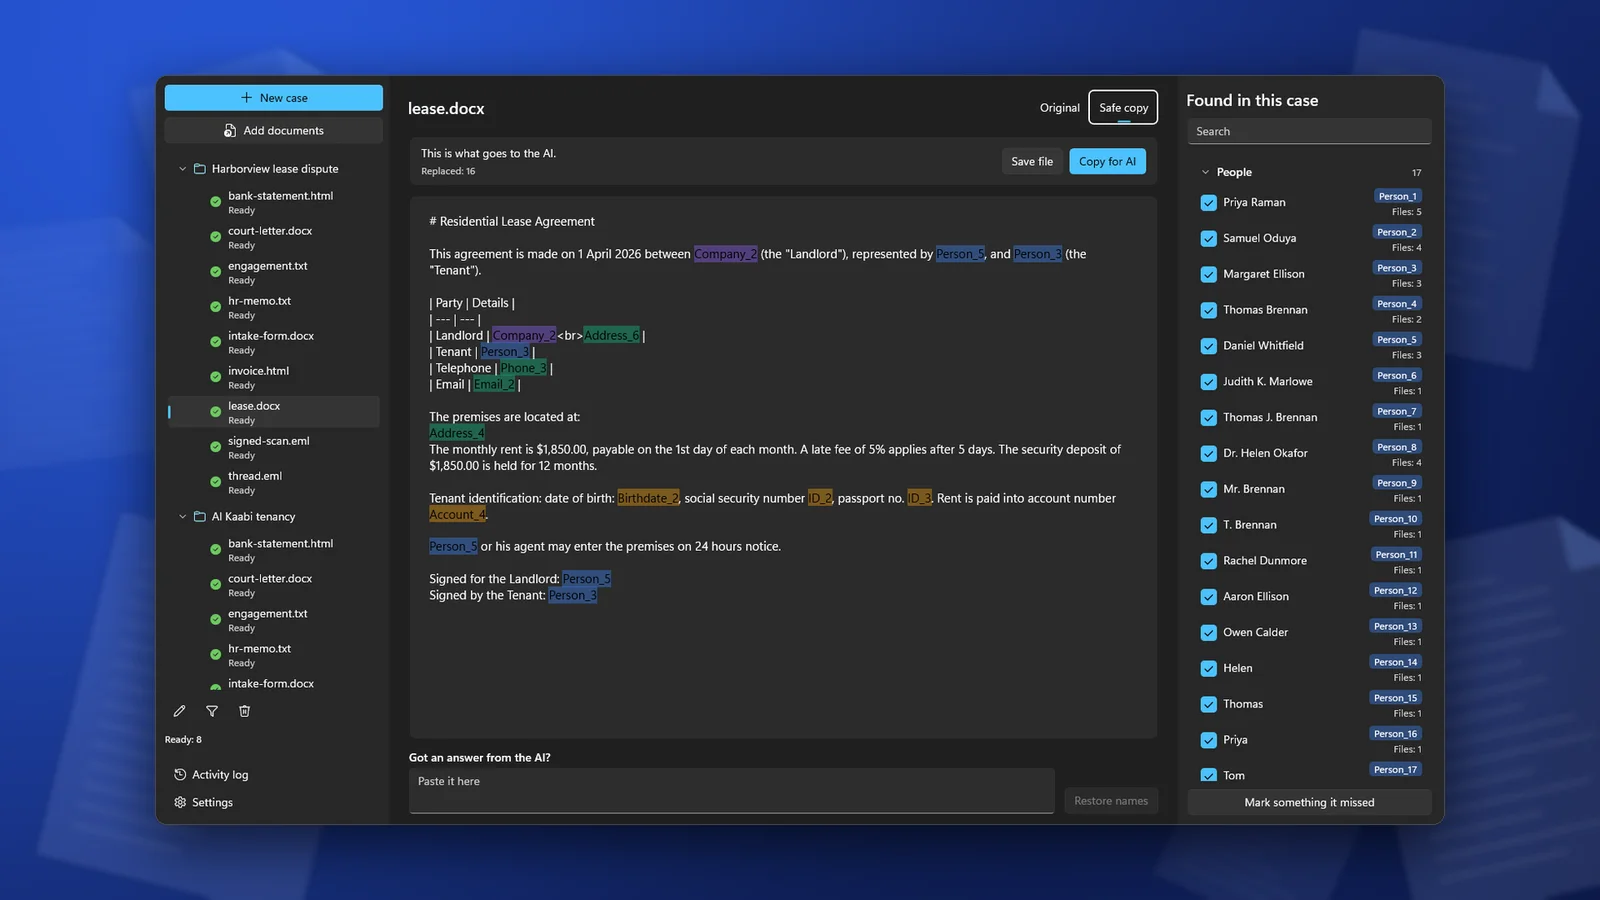
Enviar: no pegues datos identificativos. Este es el hábito que cubre también las otras tres vías. Un chat sin nombres, direcciones ni números de cuenta de clientes revela mucho menos si se guarda, se comparte, se aporta a un juicio por orden judicial o queda a la vista por un fallo. Sustituye los datos identificativos por marcadores antes de pegar y vuelve a ponerlos en la respuesta en tu propio ordenador. La rutina completa está en cómo usar ChatGPT, Claude o Gemini con documentos de clientes.
Haz la sustitución en tu propio equipo. Un anonimizador en línea es un servicio más que recibe el original. Consulta herramientas de tachado locales frente a en línea para distinguirlas.
ClientSafe lo hace en tu PC. Encuentra nombres, empresas, direcciones, teléfonos, correos electrónicos, números de cuenta y de identificación y fechas de nacimiento, y los sustituye por marcadores como Person_1 y Company_1. Revisas la lista, desmarcas lo que no son datos personales, marcas lo que se le pasó y copias la copia segura en el chat.
Preguntas frecuentes
¿Han hackeado ChatGPT y robado chats?
Ninguno de los casos de arriba fue una intrusión. Lo más parecido es el fallo de marzo de 2023, que mostró a algunos usuarios títulos de chats de otros y algunos datos de pago. Los demás casos tenían que ver con datos que la gente envió, compartió o guardó.
Si borro un chat, ¿desaparece?
En octubre de 2026, el centro de ayuda de OpenAI dice que un chat borrado queda programado para su eliminación definitiva en 30 días, salvo que OpenAI deba guardarlo más tiempo por motivos de seguridad o legales. La orden del NYT mostró que la excepción legal puede aplicarse a millones de usuarios a la vez.
¿Un plan de empresa resuelve el problema?
Cambia los términos: OpenAI dice que no entrena con datos de empresa por defecto, y en los planes Enterprise los administradores controlan la conservación. No cambia lo que envías. Los datos que pegas siguen en manos del proveedor, y un tribunal puede seguir ordenando que se conserven.
¿Se pueden usar mis chats con una IA en un pleito?
Sí. En NYT v. OpenAI, los chats guardados se conservaron y se entregaron muestras como prueba. En Heppner, se resolvió que los chats de IA de un acusado no estaban protegidos por el secreto profesional. Que te pase lo mismo depende de tu país y de tu caso.
ClientSafe sustituye en tu PC los nombres, direcciones, números de cuenta y otros datos identificativos de tus clientes por marcadores, y devuelve los nombres reales a la respuesta de la IA. La detección no es perfecta, así que revisa la lista antes de copiar.