Dans les cas les plus connus de fuite de données confidentielles via ChatGPT et des chatbots similaires, les données sont sorties de l’une de trois façons : quelqu’un les a collées, une copie était stockée à un endroit que l’utilisateur avait oublié, ou une fonction de partage les a rendues publiques. Un bug logiciel chez le fournisseur est la quatrième, plus rare. Chaque voie a son réflexe pour l’éviter, et les affaires ci-dessous montrent lequel.
Des personnes ont collé des éléments confidentiels
Samsung, 2023. En mars 2023, des ingénieurs de la division semi-conducteurs de Samsung ont saisi des données de l’entreprise dans ChatGPT à trois reprises, selon Economist Korea, cité par CIO Dive. L’un a collé le code source défectueux d’un programme de base de données de mesures et demandé une correction. Un autre a collé du code servant à repérer des équipements défectueux et demandé de l’optimiser. Un troisième a transcrit l’enregistrement d’une réunion et demandé à ChatGPT d’en rédiger le compte rendu. Samsung a ensuite limité chaque prompt à 1 024 octets, selon le même article.
Le 2 mai 2023, Samsung a confirmé à CNBC restreindre temporairement l’IA générative sur les ordinateurs de l’entreprise. Bloomberg avait fait état de la note interne annonçant cette politique.
Personne n’a piraté quoi que ce soit. Les salariés ont envoyé les données à un service extérieur à l’entreprise, et cela a suffi pour qu’elles sortent.
Le directeur par intérim de la CISA, 2025. Le 27 janvier 2026, Politico a rapporté, en citant quatre responsables du Department of Homeland Security, que Madhu Gottumukkala, directeur par intérim de la Cybersecurity and Infrastructure Security Agency américaine, avait envoyé à l’été 2025 des documents contractuels marqués « for official use only » (réservé à un usage officiel) dans la version publique de ChatGPT. Selon l’article, aucun de ces fichiers n’était classifié. Les envois ont déclenché des alertes de sécurité automatiques. Il avait obtenu une dérogation pour utiliser ChatGPT alors que l’application était bloquée pour les autres agents du DHS.
La leçon est la même que chez Samsung. Une mention sur un document n’empêche personne de le coller. Ce qui l’empêche, c’est une règle qui précise quel outil peut recevoir quelles données, et le réflexe de vérifier avant de coller.
Un bug a montré les données d’un utilisateur à un autre
Le 20 mars 2023, OpenAI a mis ChatGPT hors ligne. Dans son analyse post-incident, l’entreprise a expliqué qu’un bug dans redis-py, une bibliothèque open source, avait permis à certains utilisateurs de voir les titres des conversations d’autres utilisateurs actifs. Le premier message d’une nouvelle conversation pouvait aussi apparaître dans l’historique de quelqu’un d’autre.
Le même bug a pu exposer les informations de paiement de 1,2 % des abonnés ChatGPT Plus actifs pendant une fenêtre de neuf heures : nom, adresse e-mail, adresse de facturation, type de carte, quatre derniers chiffres du numéro de carte et date d’expiration. OpenAI a précisé que les numéros de carte complets n’ont jamais été exposés.
Dix jours plus tard, l’autorité italienne de protection des données, le Garante, a ordonné une limitation temporaire du traitement des données des utilisateurs italiens par OpenAI. Elle invoquait la violation, le manque d’information des utilisateurs, l’absence de base légale pour l’entraînement sur des données personnelles et l’absence de vérification de l’âge. En décembre 2024, le Garante a infligé à OpenAI une amende de 15 millions d’euros, en constatant notamment qu’OpenAI ne lui avait pas notifié la violation de mars 2023. Le tribunal de Rome a fait droit au recours d’OpenAI contre cette décision dans un jugement publié le 18 mars 2026, selon une note ajoutée par le Garante sur la même page.
C’est la seule affaire de la liste où l’utilisateur n’a rien fait de travers. Un bug de ce genre ne peut pas être évité de votre côté. Vous pouvez seulement décider de ce que contiennent vos conversations le jour où il survient.
Des conversations partagées sont apparues dans Google
ChatGPT permet de créer un lien vers une conversation et de l’envoyer à quelqu’un. Pendant un temps, la boîte de dialogue de partage comportait aussi une case à cocher, « Make this chat discoverable », qui permettait aux moteurs de recherche d’indexer la conversation. Le 30 juillet 2025, Fast Company a rapporté que des milliers de conversations ChatGPT partagées apparaissaient dans les résultats de Google, certaines avec des informations personnelles.
Le lendemain, le responsable de la sécurité des systèmes d’information d’OpenAI, Dane Stuckey, a écrit sur X qu’OpenAI avait retiré l’option, la qualifiant d’expérience de courte durée qui « ouvrait trop d’occasions de partager par accident des choses que les gens ne voulaient pas partager ». Il a ajouté qu’OpenAI travaillait aussi à faire retirer le contenu indexé des moteurs de recherche. La fonction était facultative, comme l’a noté TechCrunch : une conversation ne devenait publique qu’après que l’utilisateur avait créé un lien et coché la case.
Chaque utilisateur concerné avait coché la case. Mais un lien de partage est une copie publique de la conversation, et les gens ne le voyaient pas ainsi en le créant.
Des conversations stockées sont devenues des preuves
The New York Times v. OpenAI, 2025. Le 13 mai 2025, dans le procès pour droit d’auteur intenté par le New York Times et d’autres organes de presse, la magistrate judge américaine Ona Wang a ordonné à OpenAI de conserver les données des journaux de réponses qui auraient sinon été supprimées. Comme l’a expliqué OpenAI, cela couvrait les conversations ChatGPT supprimées des utilisateurs Free, Plus, Pro et Team ainsi que les données de l’API, qui quittent normalement ses systèmes sous 30 jours. ChatGPT Enterprise, ChatGPT Edu et les clients de l’API bénéficiant de Zero Data Retention n’étaient pas concernés.
L’obligation a pris fin le 26 septembre 2025, en vertu d’un accord entre les parties homologué par le tribunal le 9 octobre. Les journaux déjà conservés l’ont été, sauf ceux de l’Espace économique européen. OpenAI indique stocker encore des données limitées d’avril à septembre 2025 à la demande des plaignants. Par ailleurs, le tribunal a ordonné à OpenAI de remettre aux plaignants un échantillon de 20 millions de journaux ChatGPT grand public dépersonnalisés ; le juge Sidney Stein a confirmé cette ordonnance le 5 janvier 2026.
Ces conversations n’ont pas été publiées. Reste qu’une conversation supprimée par l’utilisateur a été conservée pendant des mois à cause d’un procès auquel il n’était pas partie. « Supprimer » décrit la politique normale du fournisseur, et un tribunal peut suspendre cette politique.
United States v. Heppner, 2026. Cette affaire concernait Claude, pas ChatGPT, mais le raisonnement vaut pour tout chatbot grand public. Un prévenu dans une affaire pénale fédérale avait utilisé la version grand public de Claude pour préparer des rapports sur sa défense, qu’il avait ensuite transmis à ses avocats. Le 17 février 2026, le juge Jed Rakoff, du Southern District of New York, a exposé par écrit pourquoi ces documents n’étaient protégés ni par le secret avocat-client ni par la doctrine du work product. Claude n’est pas un avocat. Les conversations n’étaient pas confidentielles, car la politique de confidentialité d’Anthropic lui permettait de communiquer des données à des tiers, y compris aux autorités publiques. Et ses avocats ne lui avaient pas demandé d’utiliser l’outil.
Le tribunal a présenté la question comme inédite. C’est une décision d’un seul tribunal de district dans un seul pays, et d’autres juridictions peuvent raisonner autrement. Si vous conseillez des clients ou travaillez sous le secret professionnel, demandez à un avocat de votre juridiction ce que cela implique pour votre pratique.
Les six affaires dans un tableau
| Incident | Ce qui a fuité | Mécanisme | Leçon |
|---|---|---|---|
| Samsung, mars 2023 | Du code source, la transcription d’une réunion | Des personnes l’ont envoyé | Coller, c’est envoyer |
| Directeur par intérim de la CISA, été 2025 | Des documents marqués « for official use only » | Des personnes l’ont envoyé | Une mention n’empêche pas un copier-coller ; une règle sur les outils, si |
| Panne de ChatGPT, mars 2023 | Titres de conversations d’autres utilisateurs, certaines informations de paiement Plus | Bug du fournisseur | Ce que vous avez envoyé est ce qu’un bug peut exposer |
| Conversations partagées indexables, juillet 2025 | Des conversations que les utilisateurs avaient partagées | Fonction de partage | Un lien de partage est une copie publique |
| NYT v. OpenAI, de mai à septembre 2025 | Des conversations supprimées conservées, un échantillon dépersonnalisé remis | Stockage | « Supprimé » est une politique, et un tribunal peut la suspendre |
| US v. Heppner, février 2026 | Les conversations d’un prévenu, accessibles à l’accusation | Stockage | Les conversations avec une IA grand public peuvent ne pas être couvertes par le secret |
Le schéma, et un réflexe pour chaque étape
Une seule affaire de la liste relevait d’un bug. Les autres tenaient à ce que les gens ont envoyé, à l’endroit où des copies étaient conservées et à ce qu’ils ont partagé.
Stockage : connaissez vos réglages et votre offre. Vérifiez si vos conversations servent à l’entraînement, combien de temps l’historique est conservé et ce que fait la suppression. Notez que, dans l’ordonnance NYT, les offres professionnelles et l’API sans conservation ont été traitées différemment des comptes grand public. Notre guide des réglages de données dans ChatGPT, Claude et Gemini indique où se trouve chaque réglage, en octobre 2026.
Partage : traitez un lien de partage comme une publication. Avant d’en créer un, relisez la conversation comme si un inconnu allait la lire. Supprimez les liens dont vous n’avez plus besoin.
Envoi : ne collez pas de données identifiantes. C’est le réflexe qui couvre aussi les trois autres voies. Une conversation sans noms de clients, adresses ni numéros de compte en révèle beaucoup moins si elle est stockée, partagée, réclamée par un tribunal ou exposée par un bug. Remplacez les informations identifiantes par des marqueurs avant de coller, et remettez-les dans la réponse sur votre propre ordinateur. La méthode complète est décrite dans comment utiliser ChatGPT, Claude ou Gemini avec des documents clients.
Faites le remplacement sur votre propre machine. Un outil d’anonymisation en ligne est un service de plus qui reçoit l’original. Voir outils de caviardage locaux ou en ligne pour savoir les distinguer.
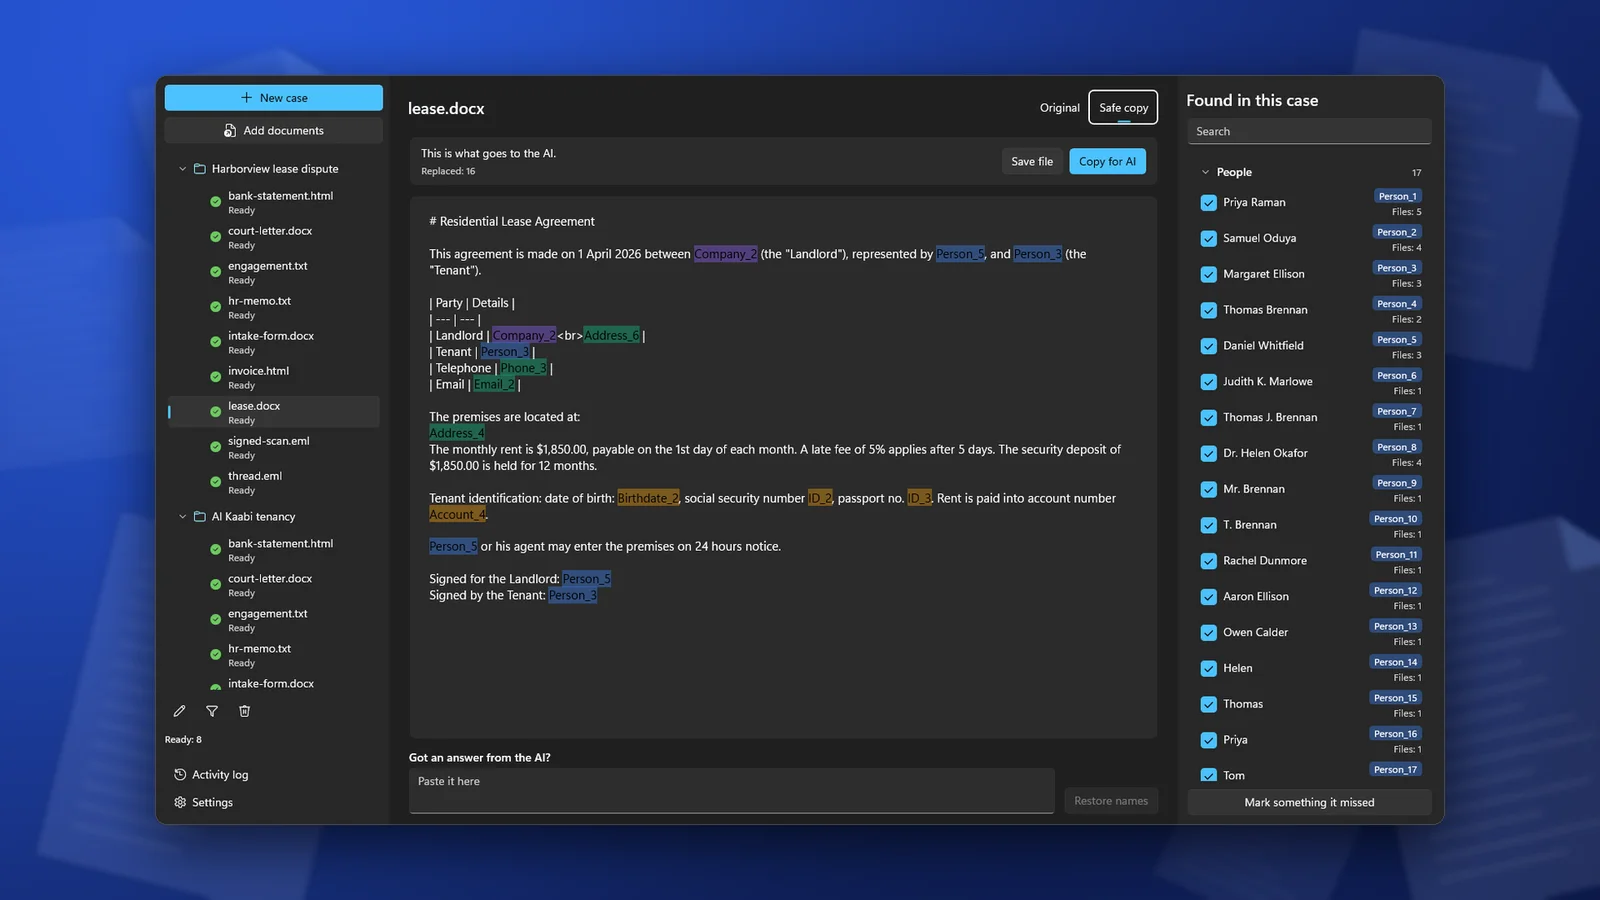
ClientSafe fait cela sur votre PC. Il repère les noms, sociétés, adresses, numéros de téléphone, adresses e-mail, numéros de compte et d’identification et dates de naissance, et les remplace par des marqueurs tels que Person_1 et Company_1. Vous vérifiez la liste, décochez ce qui n’est pas une donnée personnelle et marquez ce qui a été oublié, puis copiez la copie sûre dans la conversation.
Questions fréquentes
ChatGPT lui-même a-t-il été piraté et des conversations volées ?
Aucune des affaires ci-dessus n’était une intrusion. Le cas le plus proche est le bug de mars 2023, qui a montré à certains utilisateurs les titres de conversations d’autres utilisateurs et certaines informations de paiement. Les autres affaires portaient sur des données que les gens avaient envoyées, partagées ou conservées.
Si je supprime une conversation, disparaît-elle ?
En octobre 2026, le centre d’aide d’OpenAI indique qu’une conversation supprimée est programmée pour un effacement définitif sous 30 jours, sauf si OpenAI doit la garder plus longtemps pour des raisons de sécurité ou des raisons juridiques. L’ordonnance NYT a montré que l’exception juridique peut s’appliquer à des millions d’utilisateurs à la fois.
Une offre professionnelle règle-t-elle le problème ?
Elle change les conditions : OpenAI indique ne pas s’entraîner par défaut sur les données professionnelles, et dans les offres Enterprise, ce sont les administrateurs qui gèrent la conservation. Elle ne change pas ce que vous envoyez. Les données que vous collez restent chez le fournisseur, et un tribunal peut toujours en ordonner la conservation.
Mes conversations avec une IA peuvent-elles servir dans un procès ?
Oui. Dans NYT v. OpenAI, des conversations stockées ont été conservées et échantillonnées comme preuves. Dans Heppner, les conversations d’un prévenu avec une IA ont été jugées non couvertes par le secret. Que cela s’applique à vous dépend de votre pays et de votre affaire.
ClientSafe remplace sur votre PC les noms des clients, leurs adresses, numéros de compte et autres informations identifiantes par des marqueurs, et remet les vrais noms dans la réponse de l’IA. La détection n’est pas parfaite : vérifiez la liste avant de copier.